 SR
Sciences et natureN° 349864
Log4Shell
Log4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire…
ATQ8 500DEF7 040
SRLog4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire…
Super rareSciences et naturen° 349 864
SRLog4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire…
SRHLog4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire…
SRRBLog4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire…
Log4Shell, également connue par son numéro CVE-2021-44228, est une vulnérabilité zero-day exploitée par exécution de code arbitraire et touchant l'utilitaire Java Log4j. Cette vulnérabilité est divulguée à Apache par l'équipe de sécurité cloud d'Alibaba le 24 novembre 2021 et publiée le 9 décembre 2021. La vulnérabilité tire parti du fait que Log4j ne vérifie pas les requêtes LDAP et JNDI. Cela permet aux attaquants d'exécuter du code Java arbitraire sur un serveur ou un autre ordinateur.
 R
Une interface système ou coque logicielle (shell en anglais) est une couche logicielle qui fournit l'interface utilisateur d'un système d'exploitation.
RLog4j est une bibliothèque logicielle utilitaire open source programmée en langage Java.
 SSR
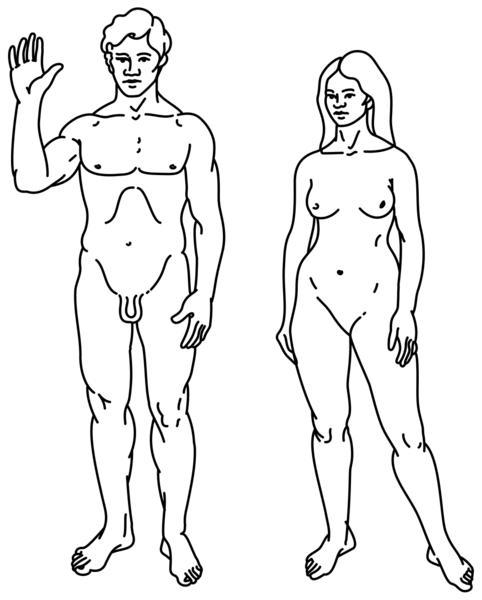
Homo sapiens, plus communément appelé « homme moderne », « homme », « Homme », « humain » ou « être humain », est une espèce de Primates originaire d'Afrique…
 SSR
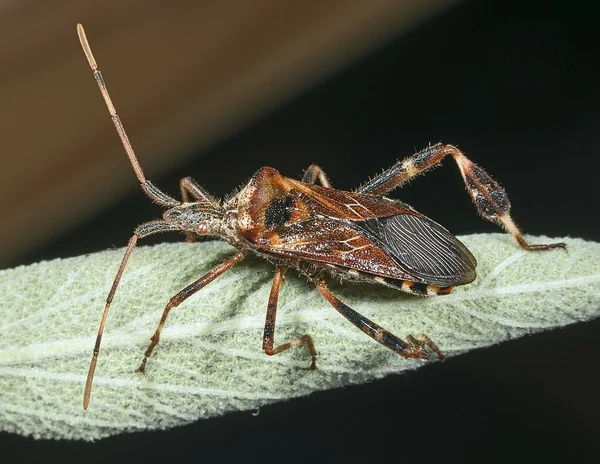
Leptoglossus occidentalis, la Punaise américaine du pin, est une espèce d'insectes de la famille des Coreidae (sous-ordre des hétéroptères (punaises), ordre…
 SSR
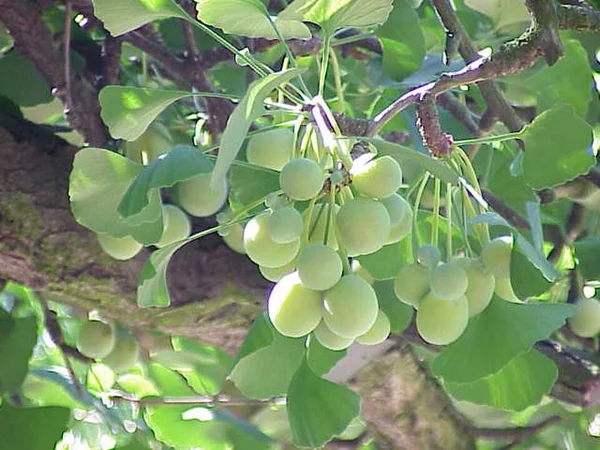
Le Ginkgo, aussi appelé arbre aux quarante écus, arbre aux mille écus, ou encore arbre aux abricots d'argent (Ginkgo biloba L., 1771) (银杏 yínxìng en chinois),…
 SSR
Microsoft Outlook (officiellement Microsoft Office Outlook) est un gestionnaire d'informations personnelles et un client de courrier électronique propriétaire…
 SSR
Mistral AI est une entreprise française fondée en avril 2023, spécialisée dans l'intelligence artificielle générative.
 SSR
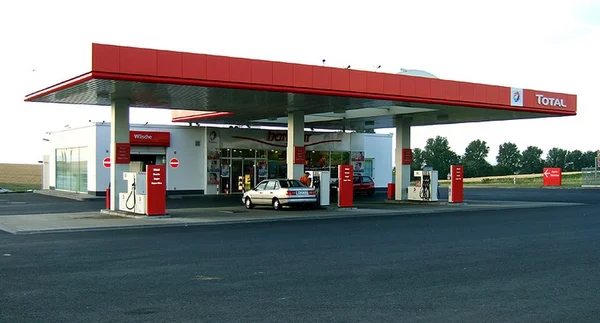
TotalEnergies SE, ancienne Compagnie française des pétroles (CFP), puis Total, est une multinationale française de production et de fourniture d’hydrocarbures…
 SSR
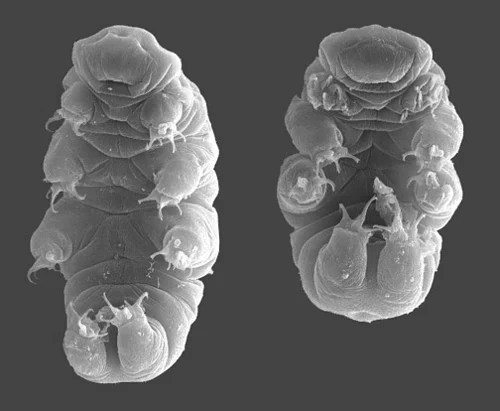
Ils ont été décrits en premier par Johann August Ephraim Goeze en 1773.
 SSR
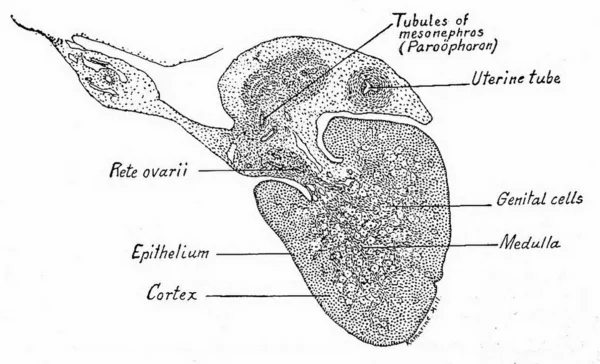
Le rete ovarii (retia ovarii au pluriel) est une structure formée à partir des cordons sexuels primitifs chez les mammifères femelles.
Texte : Wikipédia, « Log4Shell », licence CC BY-SA 4.0. Image : Apache Software Foundation, Apache License 2.0, via Wikimedia Commons (recadrée). Comment jouer.