 PC
Sciences et natureN° 271597
Dirty COW
Dirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android.
ATQ5 500DEF2 880
PCDirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android.
Peu communeSciences et naturen° 271 597
PCDirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android.
PCHDirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android.
PCRBDirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android.
Dirty COW (copy-on-write) est une vulnérabilité de sécurité du noyau Linux qui affecte tous les systèmes d'exploitation Linux, y compris Android. C'est un défaut d'élévation de privilège qui exploite une condition de concurrence dans la mise en œuvre de la copie sur écriture dans le noyau de gestion de la mémoire. Cette vulnérabilité a été découverte par Phil Oester. Un attaquant local peut exploiter cette vulnérabilité pour transformer un fichier accessible en lecture seule en un fichier accessible en écriture.
 SSR
Homo sapiens, plus communément appelé « homme moderne », « homme », « Homme », « humain » ou « être humain », est une espèce de Primates originaire d'Afrique…
 SSR
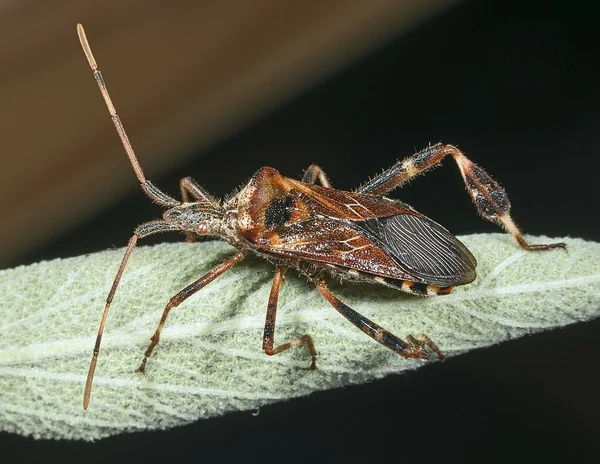
Leptoglossus occidentalis, la Punaise américaine du pin, est une espèce d'insectes de la famille des Coreidae (sous-ordre des hétéroptères (punaises), ordre…
 SSR
Le Ginkgo, aussi appelé arbre aux quarante écus, arbre aux mille écus, ou encore arbre aux abricots d'argent (Ginkgo biloba L., 1771) (银杏 yínxìng en chinois),…
 SSR
Microsoft Outlook (officiellement Microsoft Office Outlook) est un gestionnaire d'informations personnelles et un client de courrier électronique propriétaire…
 SSR
Mistral AI est une entreprise française fondée en avril 2023, spécialisée dans l'intelligence artificielle générative.
 SSR
TotalEnergies SE, ancienne Compagnie française des pétroles (CFP), puis Total, est une multinationale française de production et de fourniture d’hydrocarbures…
 SSR
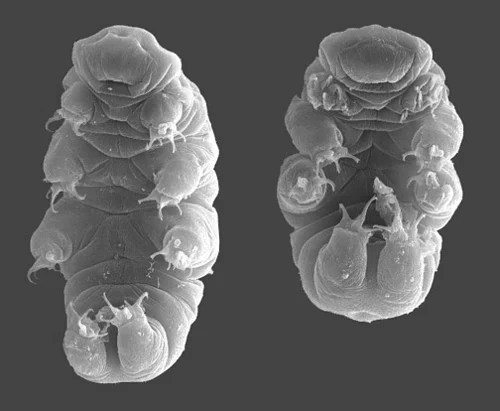
Ils ont été décrits en premier par Johann August Ephraim Goeze en 1773.
 SSR
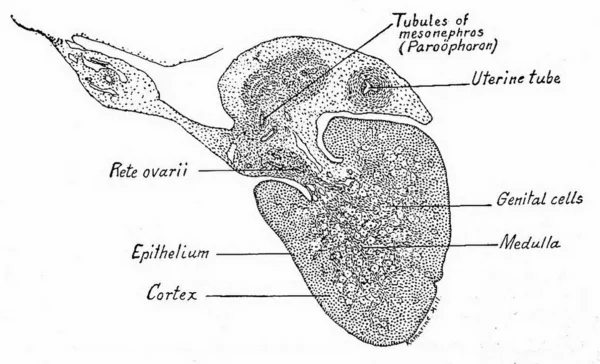
Le rete ovarii (retia ovarii au pluriel) est une structure formée à partir des cordons sexuels primitifs chez les mammifères femelles.
Texte : Wikipédia, « Dirty COW », licence CC BY-SA 4.0. Image : dirtycow on Github, CC0, via Wikimedia Commons (recadrée). Comment jouer.
